By Admin
25/10/2026
44 views
இந்தியாவில் 303 அரசு இணையதளங்களில் தீவிர பாதுகாப்பு குறைபாடுகள் இருப்பதாக மத்திய மின்னணு மற்றும் தகவல் தொழில்நுட்ப அமைச்சகம் எச்சரித்துள்ளது.
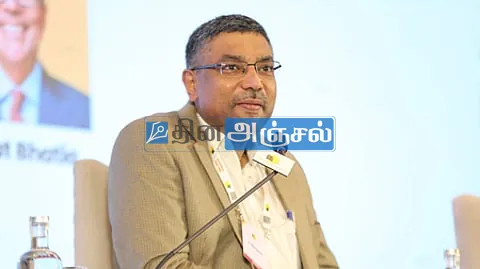
இந்தியாவில் அரசுக்குச் சொந்தமான மற்றும் முக்கியமான துறைகளைச் சேர்ந்த 303 இணையதளங்கள், பி.எச்.பி (PHP) நிரலாக்க மொழியில் கண்டறியப்பட்டுள்ள தீவிர பாதுகாப்பு குறைபாடுகளால் பாதிக்கப்படக்கூடிய நிலையில் இருப்பதாக இந்திய கணினி அவசர கால பதிலளிப்பு குழு (CERT-In) எச்சரித்துள்ளது. இந்த பாதுகாப்பு அச்சுறுத்தல்கள் குறித்து மின்னணு மற்றும் தகவல் தொழில்நுட்ப அமைச்சகத்தின் செயலாளர் எஸ். கிருஷ்ணன் விரிவான தகவல்களைப் பகிர்ந்துள்ளார்.
இந்த பாதிப்புகள் குறித்து எஸ். கிருஷ்ணன் கூறுகையில், மத்திய அரசின் கீழ் இயங்கும் அமைப்புகளின் 89 இணையதளங்களும், மாநிலங்கள் மற்றும் யூனியன் பிரதேச அரசாங்கங்களின் 80 இணையதளங்களும் இந்த பட்டியலில் அடங்கும் என தெரிவித்துள்ளார். மேலும், மத்திய பொதுத்துறை நிறுவனங்களைச் சேர்ந்த 27 இணையதளங்களும், மாநில அரசின் நிறுவனங்களுக்குச் சொந்தமான 24 தளங்களும், முக்கியமான துறைகளில் இயங்கும் 83 இணையதளங்களும் இந்த பாதிப்புக்கு ஆளாகும் வாய்ப்புள்ளதாக அடையாளம் காணப்பட்டுள்ளன. ஒட்டுமொத்தமாக, பி.எச்.பி.டூ.ஷெல் (PHP2Shell) என்று அழைக்கப்படும் இந்த குறைபாட்டினால் சுமார் 60,000 இந்திய இணையதளங்கள் பாதிப்புக்கு உள்ளாகக்கூடும் என்று கண்டறியப்பட்டுள்ளது.
இந்த பாதுகாப்பு குறைபாடுகள் குறித்து விரிவான விளக்கமளித்த எஸ். கிருஷ்ணன், இவை அனைத்தும் உறுதிப்படுத்தப்பட்ட பாதிப்புகள் அல்ல என்றும், இவை மேலதிக சரிபார்ப்புக்காக அடையாளம் காணப்பட்டவை என்றும் குறிப்பிட்டுள்ளார். சம்பந்தப்பட்ட நிறுவனங்கள் உடனடியாக இந்த பாதிப்புகளை சரிபார்க்க வேண்டும் என்றும், உரிய தற்காப்பு நடவடிக்கைகளை மேற்கொள்ள வேண்டும் என்றும் அறிவுறுத்தப்பட்டுள்ளது. இந்த குறைபாடுகளைப் பயன்படுத்தி ஹேக்கர்கள் இணையதளங்களின் சர்வர்களைக் கட்டுப்படுத்தவும், அதனுடன் இணைக்கப்பட்டுள்ள தரவுத்தளங்களை அணுகவும் வாய்ப்புள்ளதாகத் தெரிவிக்கப்பட்டுள்ளது.
தேசிய தகவலியல் மையம் (NIC) தனது கட்டுப்பாட்டில் உள்ள 112 முக்கியமான அமைப்புகளில் 14 அமைப்புகளில் இந்த பாதிப்பு இருப்பதை கண்டறிந்து, அவற்றைச் சரிசெய்யும் பணிகளை நிறைவு செய்துள்ளதாக அவர் மேலும் தெரிவித்தார். இருப்பினும், பிற அரசு அமைப்புகள் இந்த பணிகளை முடிக்க எந்த ஒரு குறிப்பிட்ட காலக்கெடுவும் விதிக்கப்படவில்லை. பாதுகாப்பு குறைபாடுகளைத் தாமதமின்றி உடனடியாகச் சரிசெய்ய வேண்டும் என்று மட்டும் வலியுறுத்தப்பட்டுள்ளது. சைபர் தாக்குதல்களைத் தடுக்கும் வகையில், அச்சுறுத்தல் குறித்த தகவல்களைத் தொடர்ந்து கண்காணித்து, உரிய வழிகாட்டுதல்களை CERT-In அமைப்பு வழங்கி வருகிறது.